Spis treści
- Dlaczego metoda odczytu ma znaczenie
- Warstwy danych w telefonie
- Szyfrowanie: klucz jest w procesorze
- Stan BFU i AFU: dlaczego liczy się czas
- Trzy metody odczytu
- Porównanie metod
- Jak wybieramy metodę
- Co z danymi usuniętymi?
- Informacje dla zlecających badanie
- Integralność i dokumentacja
- Najczęstsze pytania
W skrócie
- Odczyt logiczny pobiera dane, które udostępnia sam system. Jest szybki i bezpieczny, ale nie obejmuje większości danych usuniętych ani pełnych danych aplikacji.
- FFS (Full File System) to obecnie standard dla nowych telefonów. Daje pełny system plików, w tym bazy komunikatorów, zapisane hasła i logi aktywności.
- Odczyt fizyczny, czyli kopia pamięci bit po bicie, praktycznie nie jest stosowany w nowoczesnych iPhone'ach i flagowych Androidach. Dane są zaszyfrowane kluczem, który nie opuszcza procesora. Wyjątkiem są niektóre telefony z podatnymi chipsetami.
- O wyniku badania często decydują pierwsze godziny po zabezpieczeniu: stan telefonu (BFU lub AFU) i to, czy znany jest kod odblokowania.
Dlaczego metoda odczytu ma znaczenie
Z tego samego telefonu można uzyskać kilkaset rekordów albo kilkaset tysięcy. Różnica wynika z metody odczytu, a nie z umiejętności obsługi programu. Metoda decyduje o tym, czy w materiale znajdą się wiadomości z komunikatorów, historia lokalizacji, zapisane hasła i ślady usuniętych treści.
Dla organu zlecającego badanie wiedza o metodach ma praktyczne skutki. Pozwala precyzyjnie sformułować pytania do biegłego, realnie ocenić czas badania i właściwie odczytać wnioski opinii. Dla osoby prywatnej pozwala zrozumieć, czego można oczekiwać, zanim telefon trafi do laboratorium.
Uwaga na nazewnictwo
Producenci narzędzi nie używają nazw w jednolity sposób. W materiałach handlowych odczyt pełnego systemu plików bywa nazywany „fizycznym” albo „pełnym”. W opiniach laboratorium FireNet zawsze opisujemy faktycznie zastosowaną metodę, narzędzie i jego wersję, tak aby zakres badania był jednoznaczny dla sądu.
Warstwy danych w telefonie
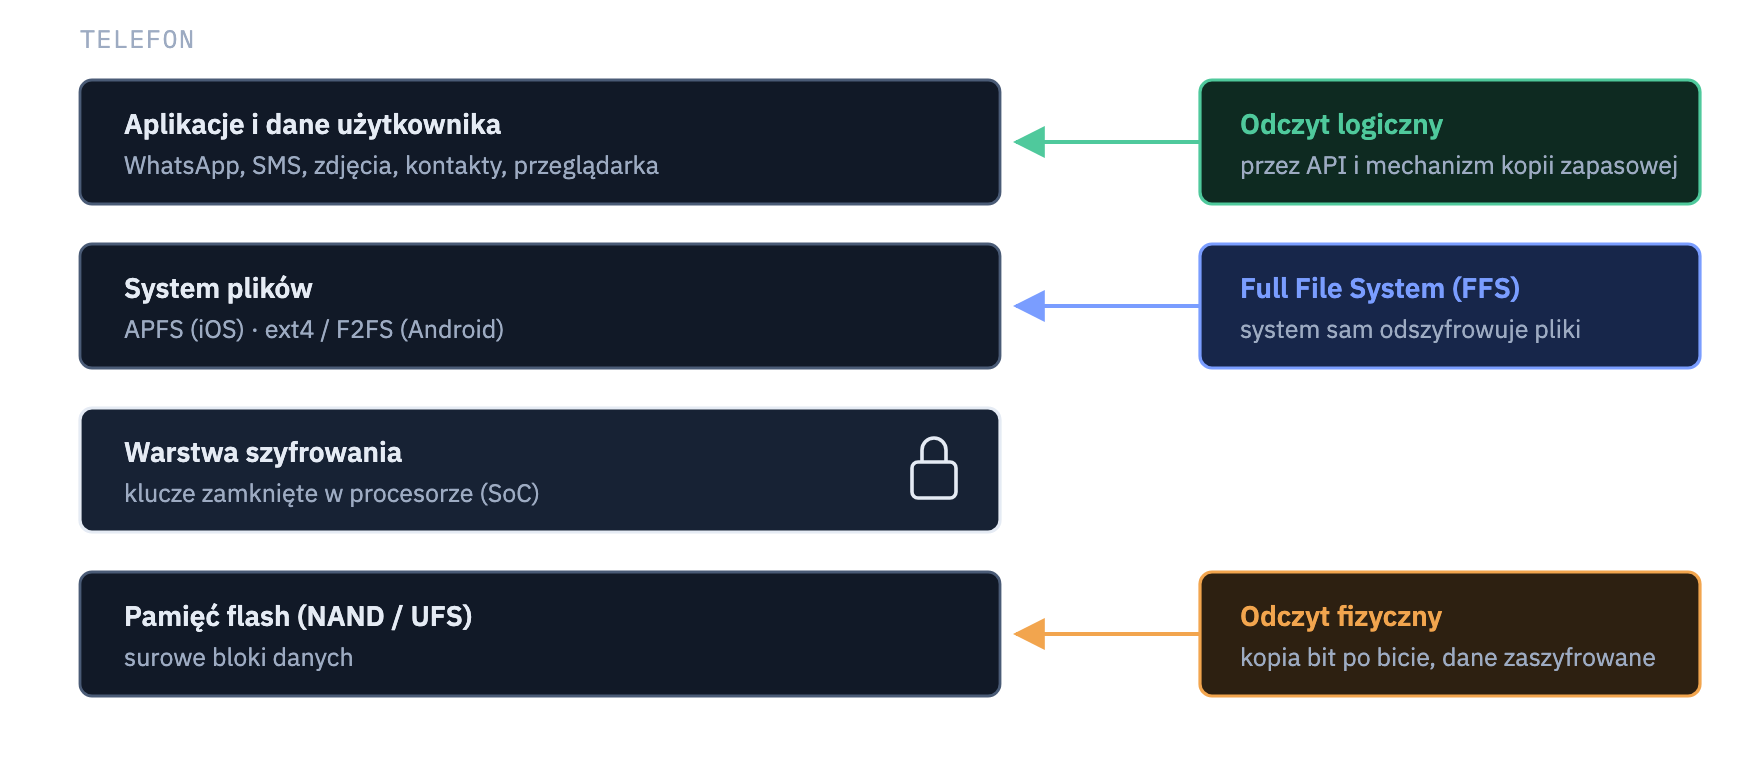
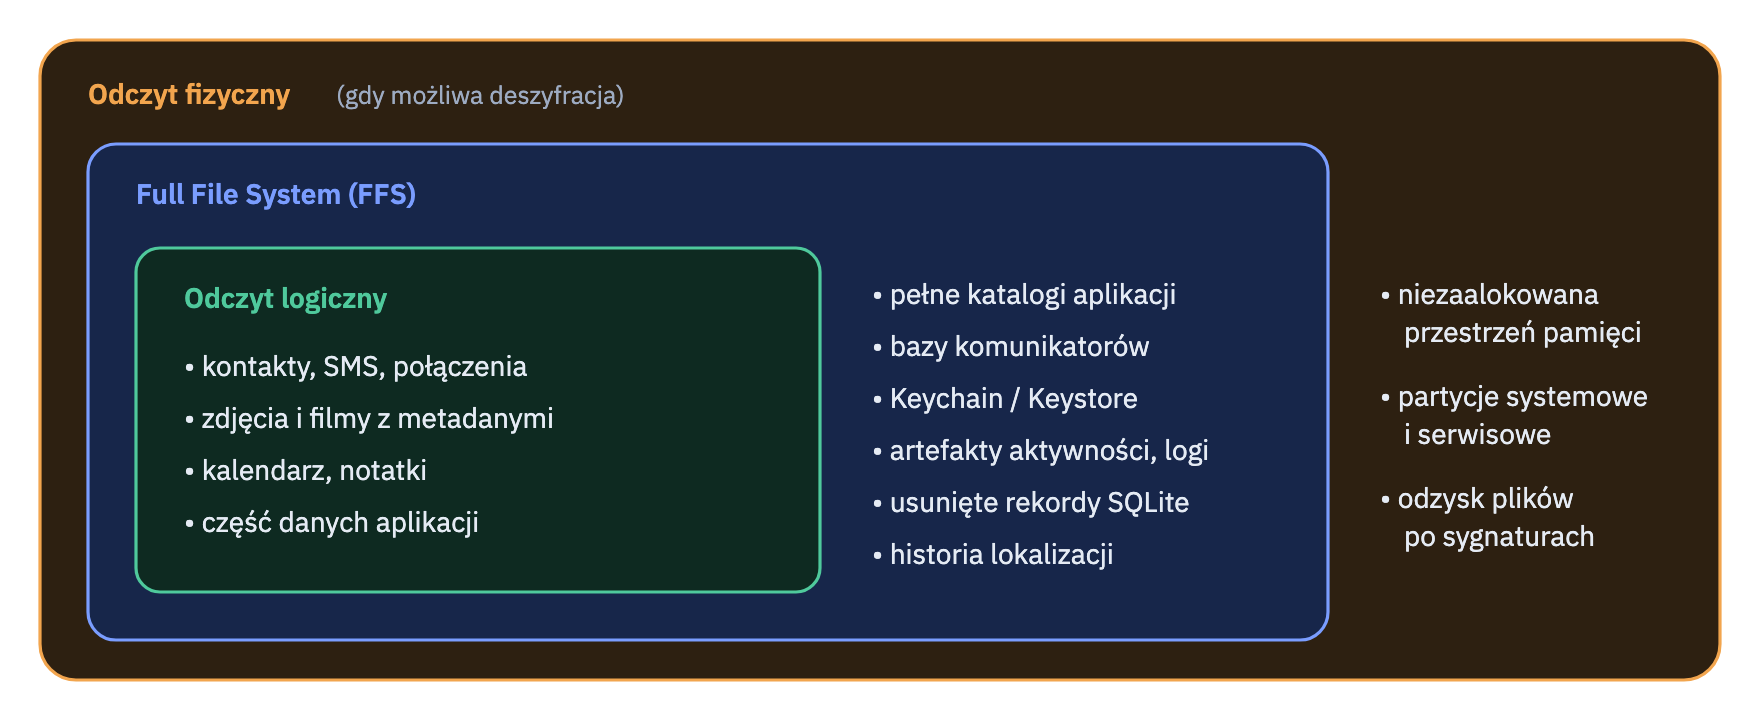
Z punktu widzenia informatyki śledczej telefon składa się z kilku warstw. Na górze są aplikacje i dane użytkownika. Pod nimi system plików, który porządkuje dane w katalogi i pliki. Niżej warstwa szyfrowania, a na samym dole fizyczne kości pamięci flash. Każda metoda odczytu sięga do innej warstwy.
Szyfrowanie: klucz jest w procesorze
Wszystkie współczesne iPhone'y i telefony z Androidem szyfrują dane użytkownika domyślnie. W iOS odpowiada za to mechanizm Data Protection i wydzielony układ Secure Enclave. W Androidzie jest to szyfrowanie na poziomie plików FBE wspierane przez środowisko TEE oraz, w nowszych modelach, osobny układ zabezpieczeń (np. Titan M2 w telefonach Pixel, Knox Vault w telefonach Samsung).
Klucze szyfrujące są wyprowadzane z dwóch składników: kodu odblokowania wpisywanego przez użytkownika i unikalnego klucza sprzętowego zapisanego na stałe w procesorze. Klucza sprzętowego nie da się odczytać z zewnątrz. Ten sam układ ogranicza też liczbę i tempo prób odgadnięcia kodu.
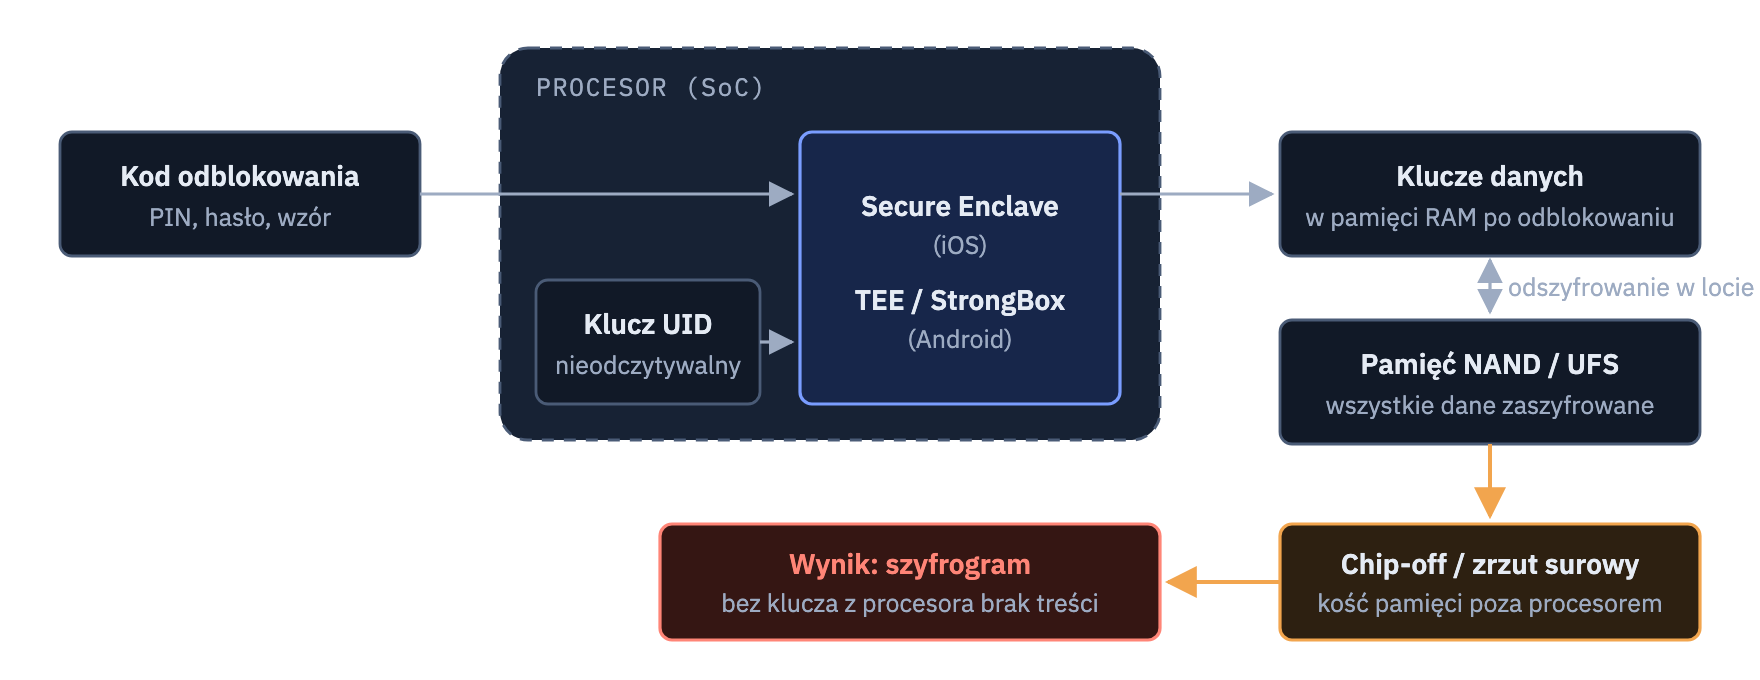
Wniosek jest prosty. W nowoczesnym telefonie nie wystarczy fizyczny dostęp do pamięci. Treść danych jest dostępna tylko wtedy, gdy odszyfruje ją ten konkretny procesor. Dlatego skuteczne metody działają „od środka”, z udziałem systemu uruchomionego na badanym telefonie.
Stan BFU i AFU: dlaczego liczy się czas
Po włączeniu lub restarcie telefon jest w stanie BFU (Before First Unlock). Klucze do większości danych nie są jeszcze dostępne, bo powstają dopiero po wpisaniu kodu. Po pierwszym odblokowaniu telefon przechodzi w stan AFU (After First Unlock). Klucze pozostają w pamięci operacyjnej nawet wtedy, gdy ekran zostanie ponownie zablokowany. Z telefonu w stanie AFU można zwykle pozyskać znacznie więcej danych.
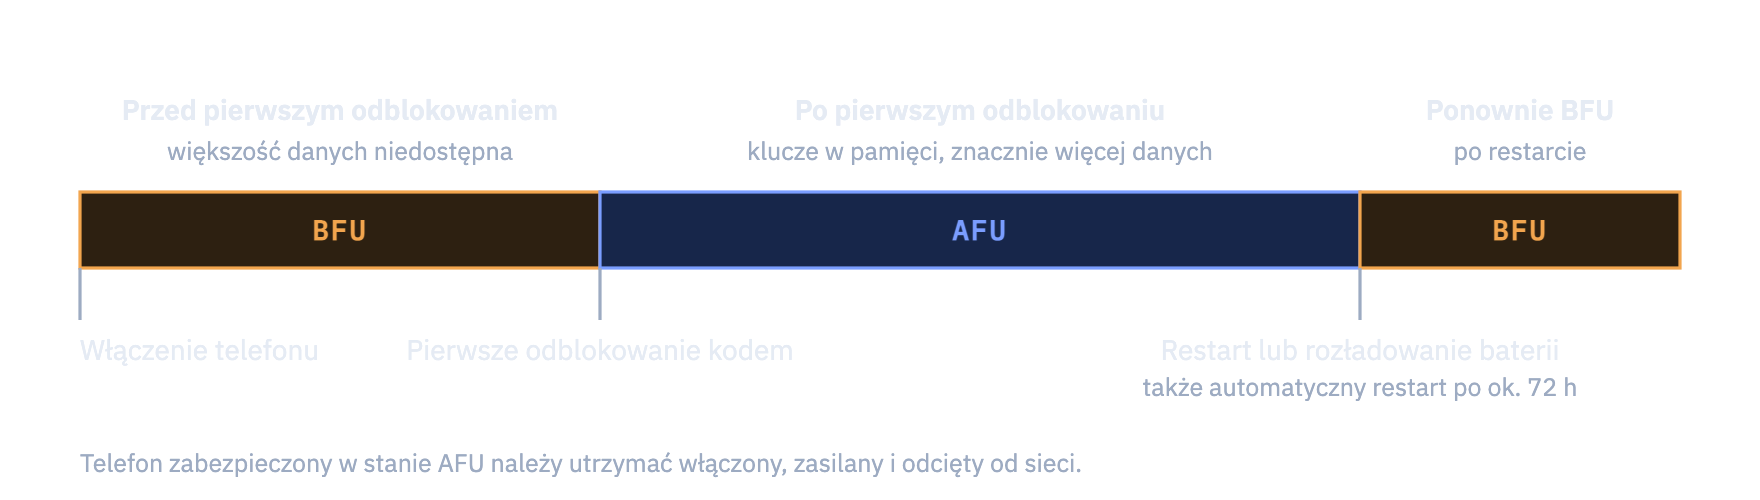
Producenci celowo skracają czas, w którym telefon pozostaje w stanie AFU. Od iOS 18.1 iPhone, który nie był odblokowany przez około 72 godziny, sam uruchamia się ponownie i wraca do BFU. Od 2025 roku podobny mechanizm trafia także na telefony z Androidem. Dodatkowo iPhone po godzinie od zablokowania ogranicza komunikację z akcesoriami przez port USB, co utrudnia część metod.
Zabezpieczenie telefonu: co robić
- Włączony telefon pozostaw włączony. Wyłączony pozostaw wyłączony.
- Odetnij go od sieci: umieść w torbie Faradaya razem z podłączonym powerbankiem.
- Sfotografuj ekran i zanotuj godzinę zabezpieczenia oraz stan (zablokowany, odblokowany).
- Jeśli telefon jest odblokowany, a nie masz torby Faradaya, włącz tryb samolotowy i odnotuj to w protokole.
- Przekaż telefon do laboratorium jak najszybciej. W przypadku iPhone'a najlepiej przed upływem 72 godzin od ostatniego odblokowania.
Czego unikać
- Nie restartuj telefonu i nie pozwól, by rozładowała się bateria.
- Nie próbuj zgadywać kodu. Błędne próby wydłużają blokadę, a przy włączonej opcji mogą doprowadzić do usunięcia danych.
- Nie przeglądaj zawartości telefonu. Każda czynność zostawia ślady i zmienia dane.
- Nie zostawiaj telefonu połączonego z siecią. Możliwe jest zdalne wymazanie danych.
Trzy metody odczytu
Poniżej opisujemy każdą metodę w ten sam sposób: na czym polega, jak ją wykonujemy, co daje, jakie ma ograniczenia i jakie jest jej znaczenie dla najnowszych telefonów.
Odczyt logiczny
Dostępny niemal zawsze
Na czym polega
Narzędzie korzysta z oficjalnych interfejsów systemu i mechanizmów kopii zapasowej. To system decyduje, które dane udostępni.
Jak wykonujemy
- iOS: kopia zapasowa w formacie zgodnym z iTunes/Finder, zawsze z hasłem szyfrującym kopię. Zaszyfrowana kopia obejmuje więcej danych, m.in. część zapisanych haseł i dane aplikacji Zdrowie. Dodatkowo pobieramy multimedia.
- Android: interfejs ADB, agent tymczasowo instalowany przez narzędzie śledcze, mechanizmy kopii zapasowej producenta.
Co daje
Kontakty, rejestr połączeń, SMS, MMS i iMessage, zdjęcia i filmy z metadanymi (data, model aparatu, współrzędne GPS), kalendarz, notatki, część danych aplikacji.
Ograniczenia
Brak większości danych usuniętych. Wiele komunikatorów wyłącza swoje dane z kopii zapasowej. Brak logów systemowych i większości artefaktów aktywności. W Androidzie zakres w dużym stopniu zależy od producenta i wersji systemu.
Wymagania
Odblokowany telefon lub znany kod oraz potwierdzenie zaufania komputerowi (iOS) albo zgoda na debugowanie USB (Android).
Full File System (FFS)
Standard dla nowych telefonów
Na czym polega
Narzędzie uruchamia na telefonie kod z podwyższonymi uprawnieniami, wykorzystując podatność systemu lub specjalnego agenta. Kod działa wewnątrz systemu, więc pliki odszyfrowuje sam telefon. Narzędzie kopiuje kompletne drzewo katalogów.
Jak wykonujemy
Za pomocą specjalistycznych narzędzi śledczych (m.in. Cellebrite, Magnet Graykey, MSAB XRY, Oxygen Forensic). Dostępność metody zależy od modelu, wersji systemu i poziomu poprawek bezpieczeństwa. W iPhone'ach z procesorem A11 i starszym wykorzystywana jest niemożliwa do załatania podatność checkm8.
Co daje
Wszystko, co odczyt logiczny, a ponadto:
- pełne katalogi aplikacji, w tym bazy WhatsApp, Signal, Telegram i Messenger;
- pęk kluczy (iOS Keychain, Android Keystore): hasła, tokeny, klucze aplikacji;
- artefakty aktywności: w iOS m.in. Biome, KnowledgeC i Czas przed ekranem, w Androidzie m.in. Digital Wellbeing;
- historię lokalizacji zapisaną na urządzeniu i logi systemowe;
- część usuniętych rekordów z baz danych aplikacji.
Ograniczenia
Wsparcie dla najnowszych wersji systemów pojawia się z opóźnieniem. W stanie BFU dostępna jest tylko część danych. Metoda nie obejmuje niezaalokowanej przestrzeni pamięci.
Wymagania
Obsługa danego modelu i wersji systemu przez narzędzie. Najlepsze wyniki w stanie AFU lub przy znanym kodzie.
Odczyt fizyczny
Wyjątkowo w nowych telefonach
Na czym polega
Kopia całej pamięci bit po bicie, łącznie z obszarami, których system nie traktuje jako pliki.
Jak wykonujemy
Programowo, przez tryby serwisowe i podatności w kodzie startowym procesora (np. MediaTek BROM, w starszych układach Qualcomm EDL). Sprzętowo, przez złącza serwisowe (JTAG, ISP) albo wylutowanie kości pamięci (chip-off).
Co daje
Jeśli możliwe jest odszyfrowanie: pełny obraz pamięci z niezaalokowaną przestrzenią oraz możliwość odzyskiwania plików po sygnaturach (carving).
Ograniczenia
W nowoczesnych telefonach obraz jest zaszyfrowany, a klucze nie opuszczają procesora. Pamięci flash szybko czyszczą usunięte bloki (mechanizm TRIM), więc nawet odszyfrowany obraz daje zwykle niewiele ponad FFS. Chip-off jest nieodwracalny.
Kiedy dziś
Niektóre telefony z podatnymi chipsetami, w tym część nowych modeli budżetowych z układami MediaTek lub Unisoc. Narzędzie wykonuje wtedy zrzut i jednocześnie go odszyfrowuje. Poza tym urządzenia starsze, uszkodzone, proste telefony i karty pamięci.
O metodzie decyduje chipset, nie data premiery
Nowy telefon nie zawsze ma nowoczesne zabezpieczenia. Tani model wprowadzony w tym roku może być podatny na odczyt fizyczny, a kilkuletni flagowiec nie. Przed badaniem sprawdzamy dokładny model, procesor i poziom poprawek bezpieczeństwa.
Porównanie metod
Zakresy danych nakładają się na siebie. FFS obejmuje wszystko, co odczyt logiczny, a odczyt fizyczny, jeśli da się go odszyfrować, obejmuje wszystko, co FFS.
| Cecha | Logiczny | FFS | Fizyczny |
|---|---|---|---|
| Poziom dostępu | Interfejsy systemu, kopia zapasowa | System plików od środka | Surowa pamięć |
| Kto odszyfrowuje dane | System telefonu | System telefonu | Potrzebne klucze z procesora |
| Dane aplikacji | Częściowo | Pełne | Pełne |
| Hasła i tokeny | Częściowo (zaszyfrowana kopia iOS) | Tak | Tak |
| Dane usunięte | Praktycznie nie | Częściowo (bazy SQLite) | Częściowo (SQLite i wolna przestrzeń) |
| Najnowszy iPhone | Tak | Tak, zależnie od wsparcia narzędzia | Nie |
| Flagowy Android | Tak | Tak, zależnie od podatności | Nie |
| Android z podatnym chipsetem | Tak | Tak | Często |
| Ingerencja w urządzenie | Minimalna | Niewielka, udokumentowana | Od niewielkiej do nieodwracalnej (chip-off) |
Jak wybieramy metodę
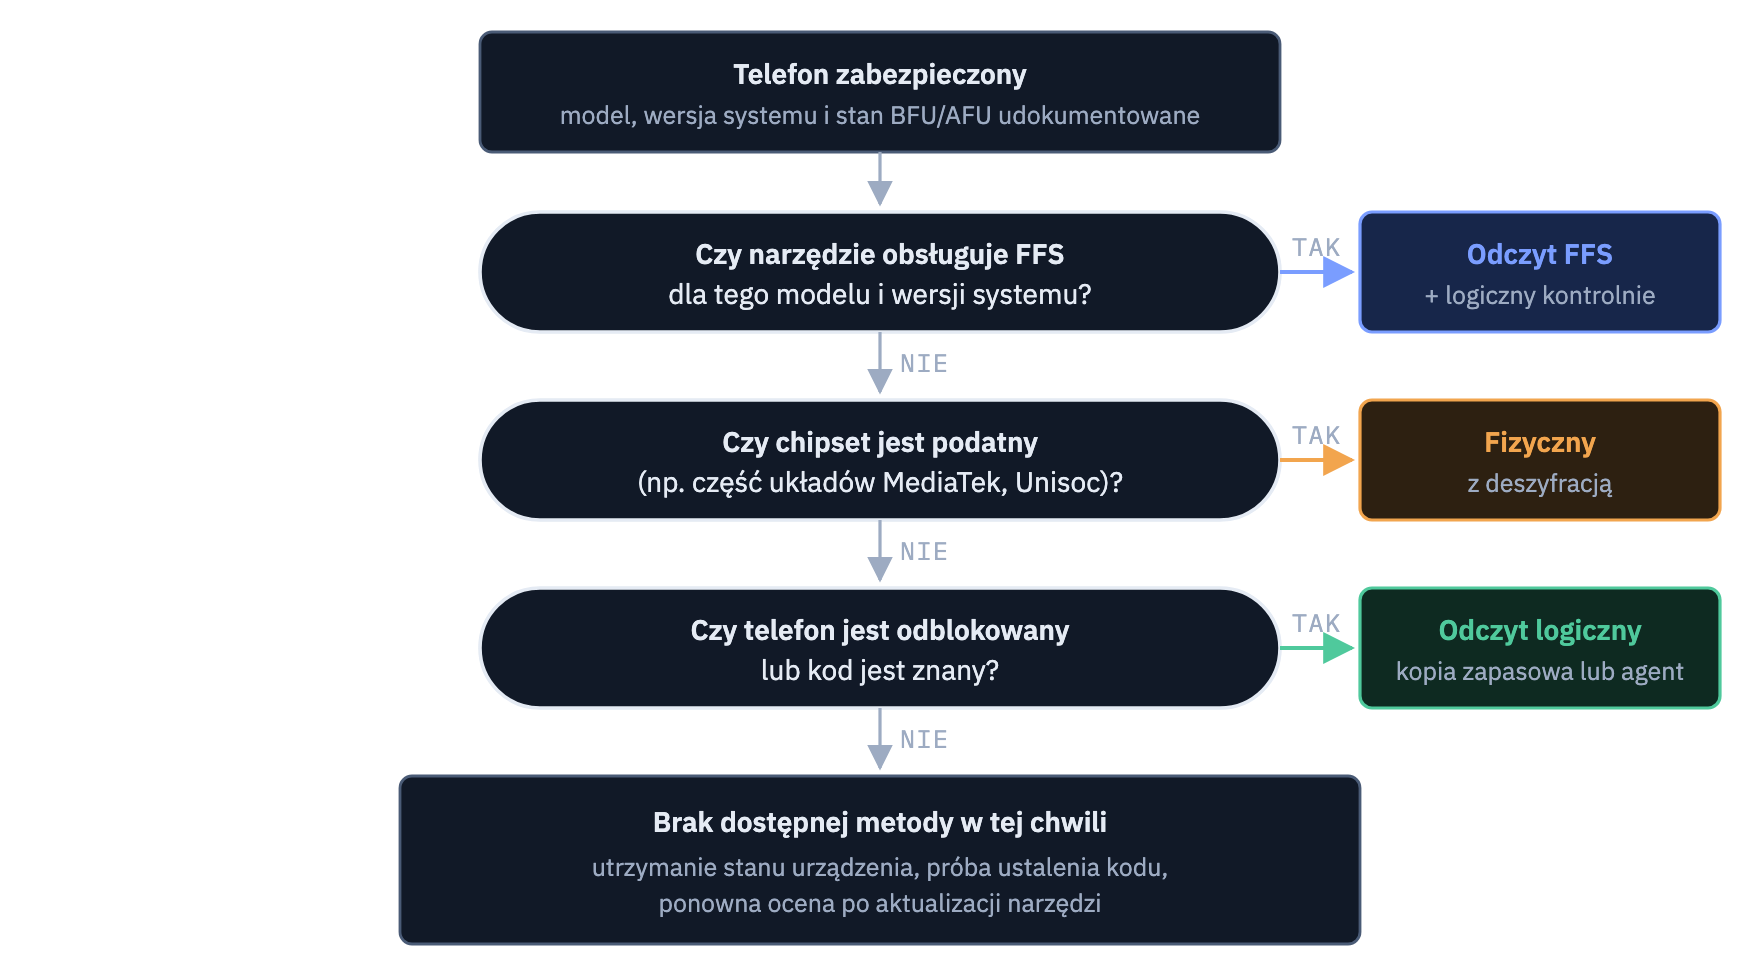
W laboratorium FireNet zaczynamy od metody, która da najwięcej danych przy najmniejszej ingerencji w urządzenie. Schemat poniżej pokazuje uproszczoną ścieżkę decyzji. W praktyce często łączymy metody: po odczycie FFS wykonujemy dodatkowo odczyt logiczny, aby porównać wyniki.
Co z danymi usuniętymi?
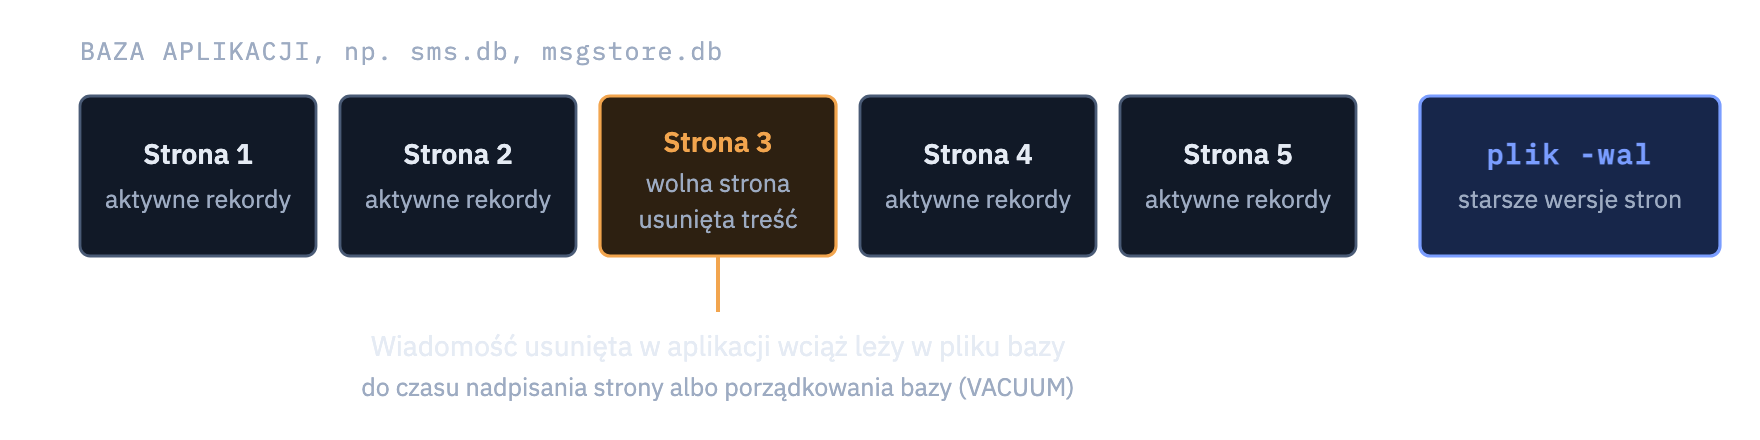
To jedno z najczęstszych pytań. Odpowiedź zależy od metody i od tego, jak aplikacja przechowuje dane. Większość aplikacji, w tym SMS-y w iOS i Androidzie oraz komunikatory, zapisuje wiadomości w bazach danych SQLite. Usunięcie wiadomości w aplikacji zwykle nie kasuje jej od razu z pliku bazy. Rekord jest jedynie oznaczany jako usunięty, a jego treść może pozostać w wolnych stronach bazy albo w pliku dziennika -wal.
- Odczyt logiczny praktycznie nie daje dostępu do takich śladów, bo zwykle nie obejmuje pełnych plików baz danych.
- FFS zawiera kompletne pliki baz i dzienników, dlatego to on najczęściej pozwala odzyskać usunięte wiadomości.
- Odczyt fizyczny dodaje niezaalokowaną przestrzeń pamięci. W nowych telefonach mechanizm TRIM szybko ją czyści, więc zysk jest zwykle niewielki.
Szansa odzyskania maleje z czasem i z intensywnością używania telefonu. Nie da się jej zagwarantować z góry. Rzetelną ocenę można przedstawić dopiero po wykonaniu odczytu.
Informacje dla zlecających badanie
Dobrze przygotowane zlecenie skraca badanie i zwiększa jego wartość dowodową. Poniżej znajdziesz listę informacji, które warto przekazać razem z telefonem, oraz przykładowe pytania do biegłego.
Co przekazać razem z telefonem
- Markę, model i kolor obudowy, numer IMEI, jeśli jest znany.
- Stan telefonu w chwili zabezpieczenia: włączony lub wyłączony, zablokowany lub odblokowany, z godziną.
- Kod, hasło lub wzór odblokowania, jeśli zostały ustalone.
- Informację o kartach SIM i kartach pamięci.
- Okres, którego dotyczy sprawa, oraz aplikacje, które są istotne.
- Ładowarkę lub kabel, jeśli zostały zabezpieczone razem z telefonem.
Przykładowe pytania do biegłego
- Czy możliwe jest wykonanie kopii danych z telefonu marki … model … (IMEI …), a jeśli tak, jaką metodą i w jakim zakresie?
- Jakie wiadomości (SMS, iMessage, WhatsApp, Signal, Messenger) wymieniono z numerem lub kontaktem … w okresie od … do …?
- Czy w telefonie znajdują się ślady usuniętych danych i czy możliwe jest ich odzyskanie?
- Jakie lokalizacje urządzenia zostały zarejestrowane w dniu …?
- Czy telefon był odblokowywany i używany w przedziale czasowym …?
Precyzyjne pytania dają precyzyjne odpowiedzi
Pytanie „proszę zabezpieczyć wszystkie dane” prowadzi do raportu liczącego tysiące stron. Wskazanie okresu, osób i aplikacji pozwala skupić analizę na tym, co ma znaczenie dla sprawy.
Integralność i dokumentacja
Wartość dowodowa odczytu zależy od tego, czy można wykazać, że materiał nie został zmieniony i że wiadomo, jak powstał. Pracujemy zgodnie z zasadami normy ISO/IEC 27037 dotyczącej identyfikacji, zabezpieczania i pozyskiwania dowodów cyfrowych.
- Sumy kontrolne. Dla każdego wyniku odczytu wyliczamy skrót SHA-256. Pozwala on w dowolnym momencie potwierdzić, że materiał jest identyczny z pozyskanym.
- Pełna dokumentacja. Protokół obejmuje stan urządzenia przy przyjęciu, kolejne czynności z godzinami, użyte narzędzia i ich wersje oraz zdjęcia.
- Weryfikacja wyników. Kluczowe ustalenia sprawdzamy drugim narzędziem lub ręcznie w surowych danych, np. bezpośrednio w pliku bazy.
- Jawna ingerencja. Każda metoda odczytu telefonu wprowadza drobne zmiany w urządzeniu, np. instalację tymczasowego agenta. To standardowa i akceptowana praktyka, pod warunkiem że zostanie opisana. W opinii zawsze wskazujemy, jakie zmiany były konieczne.
- Łańcuch dowodowy. Dokumentujemy każde przekazanie urządzenia i nośników z materiałem.
Najczęstsze pytania
Czy da się odczytać telefon bez znajomości kodu?
Czasami tak. Zależy to od modelu, wersji systemu i stanu, w jakim telefon został zabezpieczony. Niektóre narzędzia potrafią pozyskać część danych w stanie BFU albo podjąć próbę ustalenia kodu. Przy najnowszych modelach z aktualnym systemem znajomość kodu bardzo często decyduje o tym, czy badanie w ogóle jest możliwe.
Czy odzyskacie usunięte wiadomości z WhatsAppa?
Jest to możliwe, jeśli uda się wykonać odczyt FFS, a usunięte rekordy nie zostały jeszcze nadpisane w bazie danych. Nie da się tego zagwarantować przed badaniem. Szanse maleją z czasem i z intensywnością korzystania z telefonu.
Czy telefon zostanie uszkodzony?
Odczyt logiczny i FFS nie uszkadzają telefonu. Metody sprzętowe, takie jak wylutowanie pamięci, są nieodwracalne, ale w nowoczesnych telefonach praktycznie się ich nie stosuje. Jeśli rozważamy metodę, która może trwale zmienić urządzenie, informujemy o tym zlecającego przed jej wykonaniem.
Dlaczego badanie nowego iPhone'a trwa dłużej niż starego Androida?
Nowe modele mają silniejsze zabezpieczenia, a wsparcie narzędzi dla najnowszych wersji systemu pojawia się z opóźnieniem. Na czas wpływa też pojemność pamięci i zakres analizy. Sam odczyt trwa zwykle od kilku do kilkunastu godzin, a analiza od kilku dni wzwyż, zależnie od pytań.
Czy osoba prywatna może zlecić badanie telefonu?
Tak, jeśli telefon należy do niej lub ma zgodę właściciela albo dysponenta danych. Badanie cudzego urządzenia bez podstawy prawnej może naruszać przepisy o ochronie danych i tajemnicy korespondencji. W razie wątpliwości przed przyjęciem zlecenia wyjaśniamy jego podstawę.
Czy wyłączenie telefonu przed oddaniem do laboratorium coś zmienia?
Tak, i to znacząco. Wyłączenie lub restart przywraca stan BFU, w którym większość danych pozostaje zaszyfrowana do czasu wpisania kodu. Jeśli telefon jest włączony, należy go pozostawić włączonym, zasilanym i odciętym od sieci.
Potrzebujesz badania telefonu?
Laboratorium FireNet wykonuje odczyty i analizy telefonów z systemami iOS i Android na zlecenie organów ścigania, sądów, firm i osób prywatnych. Przed przyjęciem urządzenia doradzamy, jak je zabezpieczyć, i oceniamy, która metoda odczytu jest możliwa.
Uwaga. Artykuł opisuje stan wiedzy na październik 2026 roku. Możliwości narzędzi zmieniają się wraz z aktualizacjami systemów, dlatego dostępność konkretnej metody dla danego modelu oceniamy zawsze indywidualnie.